Commencez par préserver le texte qui n’a pas été enregistré
Vous cliquez sur Enregistrer, Mettre à jour ou Publier, et WordPress annonce que la réponse n’est pas une réponse JSON valide. Le texte reste parfois visible dans l’éditeur, mais cela ne signifie pas qu’il a été enregistré sur le serveur. Avant de recharger la page, de fermer l’onglet ou de vous déconnecter, conservez une copie de votre travail.
Dans le menu de l’éditeur, utilisez la copie de l’ensemble des blocs lorsqu’elle est disponible. Collez le résultat dans un document local que vous pourrez retrouver. Si cette fonction ne répond pas, copiez au minimum le texte, le titre et les éléments récemment modifiés. Notez séparément les réglages importants : image mise en avant, catégories, extrait, statut et adresse prévue.
Pour un contenu complexe, gardez aussi des captures de la mise en page. Elles ne remplacent pas les blocs, mais elles aident à reconstruire une disposition. Vérifiez que votre copie contient réellement le dernier paragraphe rédigé : un presse-papiers vide ou un ancien extrait ne constitue pas une sauvegarde.
Les révisions WordPress peuvent permettre de retrouver des versions déjà enregistrées. Elles ne garantissent pas la récupération de modifications qui n’ont jamais atteint le serveur. Gardez l’onglet original ouvert pendant les premiers contrôles et évitez de lancer des essais directement sur un article publié. Un brouillon de diagnostic permet de travailler sans modifier ce que voient les lecteurs.
Comprenez le message pour choisir la bonne approche
L’éditeur échange des données avec WordPress par son API REST. Pour enregistrer un article, il envoie une demande et attend une réponse structurée au format JSON. Si une page HTML, un avertissement PHP ou un résultat incomplet arrive à la place, l’éditeur peut afficher cette erreur. Le message décrit donc un échange qui a échoué ; il ne désigne pas une cause unique.
Ce n’est pas une demande de convertir votre base de données en JSON. Il n’y a pas non plus de fichier JSON universel à supprimer. Réinstaller WordPress ou effacer des tables avant d’avoir observé la réponse risquerait d’ajouter une panne à un problème parfois limité à une session expirée.
Les trois approches ci-dessous correspondent à des indices différents. Commencez par les contrôles accessibles à votre niveau. Si une étape vous demande des accès que vous ne possédez pas, transmettez les observations à la personne qui administre l’hébergement, sans lui donner une liste de corrections à appliquer au hasard.
Sur WordPress autohébergé, les parcours de fichiers supposent un accès autorisé à l’installation. Sur WordPress.com, commencez par navigateur, brouillon et Santé du site ; si votre offre ne fournit pas l’accès au fichier de configuration ou aux journaux, passez par les outils et le support disponibles. Dans un multisite, les adresses et les composants peuvent dépendre de l’administration du réseau : ne reportez pas une modification sur tous les sites pour un seul brouillon.
- Approche 1 : la panne suit une longue session, un changement d’adresse, une migration HTTPS ou une erreur de route. Vérifiez la connexion, les URL et les permaliens.
- Approche 2 : la réponse contient une page de blocage, une redirection inattendue ou une erreur du serveur. Examinez l’hébergement, le cache et les protections intermédiaires.
- Approche 3 : le problème apparaît avec un bloc précis, après une modification de code ou l’activation d’un composant. Isolez le conflit sur une copie du site.
Délimitez le problème avec un brouillon très simple
Dans un autre onglet, ouvrez la liste des articles et créez un brouillon contenant seulement un titre et une phrase ordinaire. Enregistrez-le comme brouillon, sans le publier. Notez si le problème se produit immédiatement, seulement après ajout d’une image ou uniquement avec le contenu original.
Si le brouillon simple fonctionne, votre compte peut au moins enregistrer ce type de contenu dans ces conditions. Cela oriente vers un élément particulier, une taille de demande ou une opération différente. Ne concluez pas que le serveur fonctionne parfaitement : une règle peut accepter une phrase et refuser un autre contenu.
Si tous les brouillons échouent, vérifiez si un autre utilisateur autorisé rencontre le même problème avec son propre compte. Ne partagez pas vos identifiants pour effectuer ce test. La différence peut venir des droits, de la session ou du navigateur, mais aussi du type de contenu choisi. Comparez donc des actions semblables.
Consultez également Outils, puis Santé du site. Relevez les avertissements concernant l’API REST et les informations utiles sur WordPress, PHP et les composants actifs. Un résultat favorable sur cet écran ne reproduit pas nécessairement l’enregistrement qui échoue dans votre navigateur. Il s’agit d’un indice complémentaire, pas d’un certificat de fonctionnement de toutes les fonctions.
Regardez la réponse reçue, sans modifier les requêtes
Le panneau Réseau s’utilise avec votre compte autorisé. Il permet d’observer la demande réelle sans accès au serveur ni code à exécuter. Gardez le brouillon de contrôle pour limiter les données exposées dans ce relevé.
- Dans Chrome, ouvrez les outils de développement avec F12 ou le menu du navigateur, puis l’onglet Réseau. Sélectionnez le filtre Fetch/XHR si nécessaire. Laissez ce panneau ouvert et reproduisez une seule fois l’enregistrement du brouillon. Repérez la demande correspondante, souvent vers une adresse contenant
wp-jsonourest_route. - Ouvrez cette ligne et regardez son URL, sa méthode, son statut, puis l’onglet Réponse. Une sauvegarde d’article peut viser une route d’articles ou de pages, tandis qu’un envoi d’image utilise une autre route. Choisissez la demande liée à l’action, pas simplement la première ligne rouge. Relevez son heure pour la comparer aux journaux de l’hébergeur.
- Un statut HTTP 200 ne suffit pas : le contenu reçu peut être une page HTML alors que l’éditeur attend du JSON. À l’inverse, un message d’erreur correctement structuré peut expliquer un refus précis. Si vous voyez une page de connexion, une page de sécurité ou le début d’un avertissement PHP, gardez cette information.
- Vous n’avez pas besoin de modifier ou de rejouer manuellement la requête. Ne publiez pas une exportation complète du trafic : elle peut contenir des cookies, des jetons et le texte privé du brouillon. Pour demander de l’aide, partagez uniquement les éléments nécessaires, après retrait de ces valeurs.
Retrouver le premier saut avant la page HTML
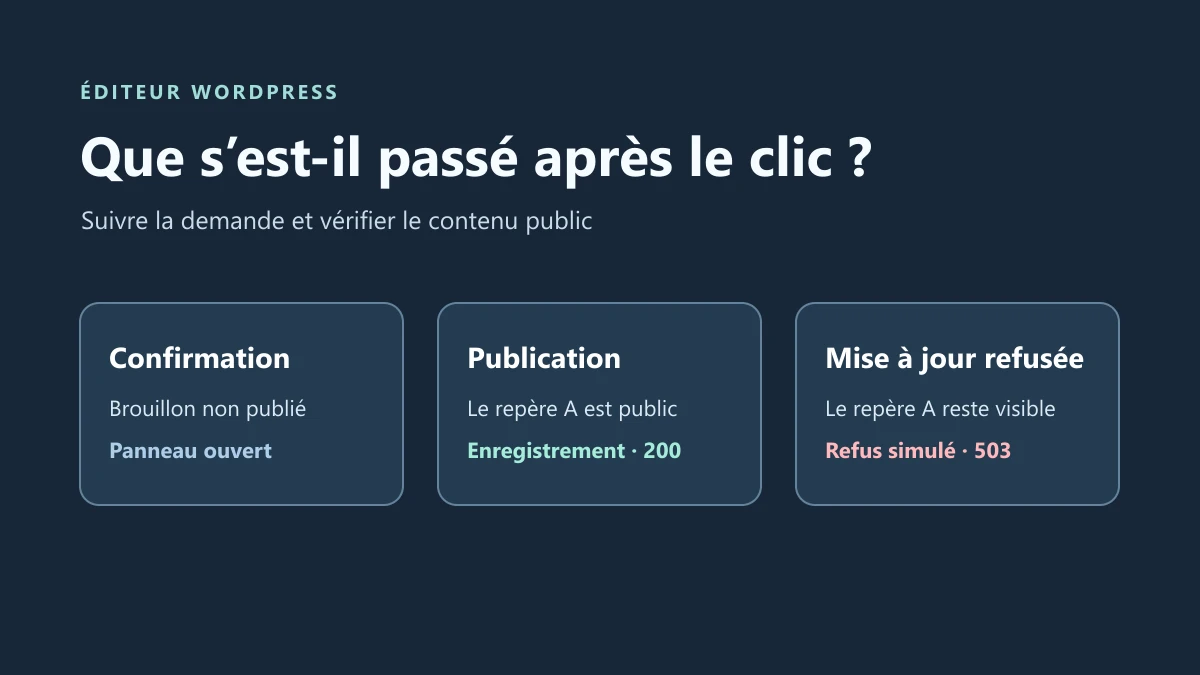
Après avoir sauvegardé le texte à part, ouvrez un brouillon témoin. Dans les outils de développement du navigateur, ouvrez Réseau, activez la conservation du journal, puis enregistrez une seule fois. Repérez la requête d’écriture qui correspond au clic. Elle peut viser un article, une page ou un enregistrement automatique. Vérifiez la méthode et l’adresse avant de lire la réponse. Un appel public à /wp-json/ peut réussir alors que cette requête d’écriture échoue.
Pour la requête initiale, relevez le statut et les en-têtes de réponse Content-Type et Location, si ce dernier est présent. Ouvrez aussi le corps de la dernière réponse. Un saut vers une page de connexion peut donner un 302 suivi d’un 200 text/html. La page de connexion fonctionne alors pour le navigateur, mais elle ne contient pas le JSON attendu par l’éditeur. Certains intermédiaires renvoient directement du HTML avec un statut 200. Si une redirection quitte le domaine ou passe vers HTTP, relevez le premier changement de schéma ou d’hôte avant de modifier les adresses du site.
Un 403 application/json accompagné du code rest_cookie_invalid_nonce indique que WordPress a traité la requête et rejeté le jeton. Reprenez le parcours de reconnexion du guide. Un 403 text/html avec un écran d’authentification ou de blocage dirige d’abord vers la couche qui a généré cette page. Le code 403 à lui seul ne permet pas de choisir.
Lire le trajet sur un exemple local
L’exemple ci-dessous illustre une requête d’enregistrement interceptée avant sa destination : un 302 mène à une page de connexion qui répond 200 en HTML. Il ne s’agit pas d’une réponse de sauvegarde réussie. Dans votre diagnostic, relevez séparément la première réponse et la réponse finale, puis rouvrez le brouillon depuis la liste des articles pour savoir si la modification est réellement conservée. Un intermédiaire peut aussi renvoyer directement une page HTML avec le statut 200, sans redirection visible.
Une redirection 307 conserve la méthode de la requête ; un client peut, en revanche, suivre un 302 reçu après un POST par un GET. Un 303 conduit normalement à une lecture de la ressource indiquée. Ces différences expliquent pourquoi le statut de redirection seul ne démontre pas l’échec ou la réussite d’une sauvegarde. Vérifiez la méthode suivante et relisez la donnée enregistrée. L’exemple est pédagogique, sans validation de votre proxy ni de vos règles d’accès.
POST /redirection/wp-json/wp/v2/posts/40
HTTP/1.0 302 Found
Location: /connexion-recette
Content-Type: text/plain; charset=utf-8

GET /connexion-recette
HTTP/1.0 200 OK
Content-Type: text/html; charset=utf-8
<title>Connexion recette</title>
Corriger la couche qui intercepte la demande
Si la reconnexion sur le domaine habituel ne change rien, relevez la méthode, le chemin de la requête, le premier statut, le premier Location et le type de réponse final. Notez l’heure avec son fuseau et l’identifiant de requête si le service en affiche un. Les en-têtes peuvent donner un indice sur le proxy, mais une page HTML peut également venir de WordPress ou d’une extension. Demandez au gestionnaire qui a accès aux journaux si l’origine a reçu la requête et quel composant a renvoyé le premier saut. Partagez un relevé expurgé. Masquez les cookies, les jetons, le contenu du brouillon et tout paramètre sensible figurant dans une adresse.
Sur une copie, le gestionnaire peut corriger la règle de redirection ou de contrôle d’accès de la route concernée et conserver le réglage précédent. Confirmez la méthode et la destination avant de toucher aux permaliens. Le parcours réparé doit transmettre la requête d’écriture authentifiée à WordPress. Gardez les contrôles d’accès du site et vérifiez aussi qu’une requête non authentifiée est toujours refusée. La réponse d’erreur doit correspondre à l’authentification et aux droits de la route réelle. Un cookie de session sans nonce REST valable ne suffit pas à autoriser l’écriture ; ne supprimez pas ce contrôle pour obtenir une réponse de succès.
Après la correction sur la copie, rechargez l’éditeur depuis le domaine habituel, modifiez le brouillon témoin et enregistrez-le. Contrôlez la réponse JSON puis rouvrez le brouillon pour vérifier que le texte a été écrit. Une réponse JSON d’erreur peut confirmer que la demande atteint WordPress, mais le résultat attendu reste un enregistrement effectivement relu. Si la règle modifiée perturbe un autre accès ou laisse le problème intact, rétablissez cette règle seule et gardez le relevé avant de reprendre le diagnostic.
Approche 1 : rétablir une session de connexion utilisable
Cette première correction demande vos identifiants habituels et la copie extérieure du travail. Le résultat attendu est une sauvegarde de brouillon réussie après reconnexion, pas simplement une administration qui s’ouvre. Rétablissez ensuite les exceptions temporaires du navigateur.
- Après avoir conservé votre texte, ouvrez la connexion WordPress habituelle dans un nouvel onglet. Vérifiez le domaine et le compte affiché. Si la session a expiré, reconnectez-vous normalement. Revenez ensuite à l’éditeur et rechargez-le seulement lorsque vous êtes certain de pouvoir retrouver les modifications non enregistrées.
- WordPress utilise la session et un jeton de protection appelé nonce pour les demandes de l’éditeur. Un jeton absent ou devenu invalide peut faire échouer une opération même si une ancienne page d’administration reste affichée. La reconnexion et le rechargement propre de l’éditeur permettent de repartir d’une session actuelle ; ils ne corrigent pas une permission manquante.
- Si l’échec reste limité à votre navigateur, essayez un profil distinct ou une fenêtre privée dans laquelle vous vous connectez au site. Ce test aide à comparer l’état du navigateur. Il ne prouve pas à lui seul quel réglage est responsable. Si vous effacez ensuite les données du site, prévoyez que cela vous déconnectera et préservez d’abord le travail local.
- Une extension du navigateur peut aussi intervenir dans une page. Testez son effet de façon ciblée si les observations la désignent, puis remettez vos réglages habituels. Ne transformez pas une exception de diagnostic en abandon permanent des protections du navigateur.
Vérifiez les adresses, notamment après une migration HTTPS
Dans Réglages, puis Général, comparez l’adresse de WordPress et celle du site avec l’installation attendue. Recherchez une ancienne adresse, un domaine de préproduction ou un protocole incohérent. Comparez aussi l’adresse de la requête en échec : une administration ouverte sur un domaine peut envoyer sa demande vers un autre emplacement à cause d’une configuration incomplète.
Ne rendez pas automatiquement les deux champs identiques. WordPress peut être installé dans un sous-répertoire tout en affichant le site à la racine. Cette organisation est valide lorsqu’elle est configurée correctement. Les constantes de configuration et le multisite peuvent également modifier la manière dont les adresses sont gérées.
Une correction d’adresse exige les droits de réglage, les valeurs initiales notées et une méthode de retour accessible même si la connexion échoue. Sur une copie, confirmez avec l’hébergeur le rétablissement de ces seules valeurs ; une restauration complète de la base active pourrait écraser de nouveaux contenus. Si l’adresse attendue n’est pas établie, arrêtez-vous au relevé.
Le certificat HTTPS, les redirections et la configuration du serveur doivent être cohérents avec l’adresse retenue. Ne désactivez pas la vérification des certificats pour faire disparaître l’erreur. Après une correction, reconnectez-vous sur l’adresse définitive et reprenez le même test de brouillon.
- Dans Réglages > Général, relevez Adresse web de WordPress (URL) et Adresse web du site (URL). La première correspond à l’installation ; la seconde à l’accès public. Gardez le sous-répertoire lorsqu’il fait partie de cette organisation.
- Si une valeur est confirmée fausse, corrigez uniquement ce champ, puis cliquez sur Enregistrer les modifications. Un champ grisé peut être imposé par WP_SITEURL ou WP_HOME dans la configuration ; ne tentez pas de le forcer dans le navigateur.
- Reconnectez-vous à l’adresse définitive et testez le même brouillon. Si l’accès fonctionne mais le problème reste inchangé, rétablissez la seule valeur modifiée lorsqu’elle était destinée au diagnostic. Si l’administration est inaccessible, utilisez la méthode de retour préparée avec l’hébergement.
Ne régénérez les permaliens que si les routes sont en cause
Ce parcours demande l’accès aux réglages de permaliens et ne convient que si la réponse montre un problème de route. Le résultat attendu se vérifie sur la sauvegarde authentifiée du même brouillon ; un simple accès public à la racine REST ne suffit pas.
- Une réponse 404 sur la route REST peut signaler que le serveur ne transmet pas cette adresse à WordPress. Le chemin courant est
/wp-json/, mais une installation sans permaliens réécrits peut utiliser?rest_route=/. Utilisez l’adresse réellement employée par le site au lieu de conclure à une panne à partir d’un chemin deviné. - Sur indice de réécriture, conservez la structure actuelle et, si Apache utilise un .htaccess local, une copie privée de ce fichier avec l’accès nécessaire pour le rétablir. Ouvrez Réglages > Permaliens une fois : la visite de cet écran déclenche déjà une régénération. Ne changez ni la structure ni les bases des catégories. Répéter Enregistrer les modifications sans nouvel indice n’apporte pas de diagnostic supplémentaire.
- Si WordPress demande une intervention sur la configuration du serveur, ne remplacez pas tout le fichier par un exemple générique. Un hébergement peut contenir des règles supplémentaires nécessaires. Sur Nginx, une modification de
.htaccessne corrige pas les règles du serveur ; faites vérifier la configuration adaptée par le prestataire. - L’ouverture de la racine REST dans le navigateur vérifie seulement une lecture de cette adresse. Elle ne valide pas l’écriture authentifiée d’un article. Après correction, revenez au brouillon et essayez l’action qui échouait. C’est ce résultat qui permet de juger l’effet de la modification. Si une régression vient d’un fichier modifié pendant cette intervention, comparez-le à sa copie initiale et rétablissez seulement la configuration concernée ; ne restaurez pas la base entière pour annuler un essai de réécriture.
Approche 2 : identifier le blocage côté serveur ou pare-feu
Cette approche demande l’accès aux journaux de la protection concernée, ou un relevé transmis à son responsable si vous ne possédez pas ce droit. Le résultat attendu est une règle précise reliée à la demande et une correction limitée, réversible par sa valeur initiale.
- Si la réponse montre une page de protection, relevez son identifiant de requête, l’heure et le chemin concerné. Consultez les événements de sécurité de l’hébergeur ou du service placé devant le site. Le but est de retrouver la règle qui a traité cette demande, pas de désactiver toutes les protections pour voir si l’éditeur recommence à fonctionner. Dans Cloudflare déjà utilisé, le rapport Security Events permet de réduire la période et de filtrer la demande ; relevez l’identifiant de règle et l’action appliquée. Si aucun événement correspondant n’est retrouvé, n’attribuez pas le refus à ce service par défaut.
- Un pare-feu peut considérer un extrait de code, une chaîne particulière ou un volume de données comme suspect. Sur un brouillon de test, comparez un contenu simple avec le contenu qui provoque l’échec. Si une différence reproductible apparaît, fournissez un exemple réduit au support. N’envoyez pas un article confidentiel entier lorsque quelques caractères suffisent au diagnostic.
- Demandez une correction limitée à la règle ou à la situation légitime identifiée. Une exception trop large sur toutes les routes REST pourrait affecter d’autres fonctions. Les protections, les droits WordPress et la validation des données doivent rester actifs. Un changement utile doit être vérifiable et réversible.
- Une réponse 401 ou 403 peut également venir de WordPress et des droits du compte, sans intervention d’un pare-feu externe. Lisez le contenu de la réponse avant de demander une exception. Donner le rôle administrateur à tous les auteurs ne constitue pas une correction de l’éditeur.
Distinguez cache, taille excessive et incident de service
Une règle de cache trop large peut servir une réponse qui ne correspond pas à l’utilisateur ou à l’action. Faites vérifier le traitement de l’administration, des utilisateurs connectés et des opérations d’écriture. Purger un cache peut servir à confirmer un indice, mais une règle inadaptée recréera le problème dès qu’une nouvelle réponse sera mise en cache.
Si vous recevez un statut 413, la taille de la demande dépasse une limite acceptée par un composant du trajet. Comparez un petit brouillon avec le contenu concerné, ou une petite image avec celle qui échoue. Une limite peut se trouver dans le serveur web, PHP, un proxy ou le service de protection ; modifier une valeur WordPress ne change pas forcément cette limite.
Pour une erreur 500, 502 ou 503, donnez au support l’heure exacte et la route. Une panne de service, une erreur PHP ou une ressource indisponible peut renvoyer une page d’erreur à la place du résultat attendu. Le statut oriente la recherche, mais ne suffit pas à attribuer la panne à une extension.
Après une correction de limite, utilisez un fichier et un contenu de taille réaliste. Après un incident temporaire, vérifiez que plusieurs enregistrements espacés fonctionnent. Gardez votre copie locale tant que la persistance du brouillon n’a pas été confirmée.
Approche 3 : isoler un conflit de bloc, de thème ou d’extension
Le résultat attendu est de reproduire l’écart avec une seule différence de composant. Cette approche demande les droits sur les extensions ou le thème de la copie. Réactivez chaque composant ou le thème initial avant une autre comparaison ; les modifications de contenu restent distinctes de ce retour arrière.
- Privilégiez une copie de préproduction récente pour les essais qui changent les composants du site. Vérifiez qu’elle possède sa propre base et qu’elle ne déclenche pas les envois ou les paiements de la production. Sauvegardez les fichiers et la base avant toute désactivation importante. L’objectif est de pouvoir revenir exactement à l’état de départ.
- Si seul un article complexe échoue, recopiez son contenu dans un brouillon de test. Retirez un groupe de blocs, puis répétez l’enregistrement. Procédez par étapes pour réduire l’exemple qui déclenche le problème. Conservez le contenu original ailleurs : supprimer un bloc du seul exemplaire disponible ferait perdre l’information nécessaire à la réparation.
- Sur la copie, commencez par le composant récemment modifié ou lié au bloc suspect. Désactivez-le normalement depuis l’administration, testez, puis réactivez-le avant d’en examiner un autre. Un retour à la normale établit une relation utile, mais le conflit peut impliquer deux composants. Notez leurs versions et les conditions exactes de reproduction.
- Un essai avec un thème standard compatible peut compléter cette recherche sur la copie. Une différence de résultat ne signifie pas forcément que tout le thème est inutilisable : une fonction personnalisée ou une intégration peut être responsable. Ne changez pas brusquement le thème d’une boutique publique simplement pour obtenir ce diagnostic.
Option facultative : Query Monitor pour la demande qui échoue
Si l’administration fonctionne et que vous pouvez inspecter la réponse concernée, Query Monitor peut compléter le diagnostic. L’extension gratuite de John Blackbourn est disponible dans le répertoire officiel. Au 2 novembre 2026, la version déclarée est 4.1.1, avec WordPress 6.3 et PHP 7.4 au minimum, déclarée testée jusqu’à WordPress 7.1.4. Recontrôlez ces prérequis avant installation, de préférence sur copie.
Les informations sont réservées par défaut aux administrateurs sur un site simple et aux super administrateurs en multisite. Pour une demande REST authentifiée autorisée, Query Monitor ajoute des en-têtes de diagnostic à la réponse. Le panneau de la page d’accueil ou du chargement initial de l’éditeur ne décrit pas automatiquement la sauvegarde REST suivante.
Le résultat attendu est un relevé lié à la demande précise : temps, mémoire et erreurs PHP disponibles. Si la protection bloque avant WordPress ou si le processus s’arrête trop tôt, ces informations peuvent manquer ; leur absence ne prouve pas que la demande est saine. Après collecte, désactivez l’outil temporaire. Il n’est pas nécessaire d’élargir son accès aux visiteurs. Ces mesures sont produites avec un outil de diagnostic actif ; elles ne constituent pas un benchmark du site sans instrumentation.
- Si aucun outil présent ne fournit ces données, ouvrez Extensions, Ajouter une extension, recherchez Query Monitor et vérifiez John Blackbourn ainsi que le slug
query-monitor, puis installez et activez sur l’environnement prévu. - Connecté avec le compte habilité, ouvrez le brouillon de contrôle et le panneau Réseau du navigateur.
- Reproduisez une seule sauvegarde ; sélectionnez sa demande REST authentifiée et ses en-têtes de réponse.
- Relevez
x-qm-php-errors-count, les éventuelsx-qm-php-errors-error-{n}et les champsx-qm-overview-...présents. Ils concernent cette réponse. - Rapprochez une erreur du fichier et du composant indiqués ; vérifiez la correction sur copie avec le même brouillon.
- Désactivez Query Monitor après diagnostic et conservez les seuls éléments utiles dans un espace privé. Ne rejouez pas l’écriture pour obtenir davantage de détails.
Corrigez une sortie parasite sans masquer une erreur persistante
Si la réponse contient un avertissement PHP avant les données, consultez d’abord le journal privé déjà fourni par l’hébergement. À défaut, ce diagnostic temporaire s’adresse à la personne autorisée à modifier les fichiers de la copie. Il demande un répertoire privé existant, hors racine web, avec un chemin absolu confirmé et inscriptible par PHP.
Ouvrez le wp-config.php de cette copie et repérez les définitions existantes de WP_DEBUG, WP_DEBUG_LOG et WP_DEBUG_DISPLAY. Modifiez-les sans doublon. Placez le réglage avant le chargement de WordPress, au-dessus du commentaire That's all, stop editing! lorsqu’il existe et avant wp-settings.php.
Remplacez le chemin d’exemple par le fichier de journal dans le répertoire privé confirmé. Ne gardez pas cette valeur fictive et ne créez pas un journal public pour aller plus vite. Les valeurs true et false sont des booléens, sans guillemets. Si le fichier reste vide, vérifiez le chemin, les droits ciblés et la bonne installation ; cela ne démontre pas l’absence d’erreur.
Le résultat recherché est une ligne liée à la tentative lorsqu’une erreur PHP est effectivement produite. WordPress prévoit normalement de masquer l’affichage des erreurs dans les réponses REST ; une sortie parasite reste possible avant ce traitement ou via un composant qui écrit directement dans la réponse. Masquer le texte ne corrige pas sa cause et ne prouve pas l’enregistrement. Si aucune ligne n’apparaît après vérification du chemin, reprenez la réponse réseau et les journaux du service concerné ; n’augmentez pas aveuglément les permissions. Après collecte, rétablissez les réglages initiaux et gardez le journal privé.
- Préservez une copie privée de la configuration initiale, sans la déposer dans le répertoire public.
- Confirmez le chemin de journal puis adaptez les constantes uniques à l’exemple ci-dessous.
- Enregistrez, notez l’heure et reproduisez une seule sauvegarde du brouillon.
- Ouvrez le fichier privé choisi par SFTP ou gestionnaire de fichiers ; cherchez la nouvelle ligne à cette heure.
- Repérez le composant concerné par le chemin, vérifiez sa correction sur copie puis refaites la sauvegarde et la réouverture.
- Remettez la configuration initiale. Si une erreur de syntaxe bloque la copie, restaurez seulement ce fichier par votre accès fichiers.
define( 'WP_DEBUG', true );
define( 'WP_DEBUG_LOG', '/CHEMIN_PRIVE_CONFIRME/wp-json-debug.log' );
define( 'WP_DEBUG_DISPLAY', false );
@ini_set( 'display_errors', 0 );
Reconnaître une sortie parasite dans un exemple fictif
L’exemple ci-dessous est entièrement fictif : le chemin et le nom de composant sont inventés pour illustrer la lecture de la réponse. La ligne Warning précède un objet JSON ; l’ensemble reçu n’est donc plus le seul document structuré que l’éditeur attend.
Dans un cas réel, la nouvelle ligne du journal privé fournit l’heure, le fichier et la ligne à rapprocher de l’essai. Un chemin dans wp-content/plugins/ aide à identifier le composant qui produit le message, mais une bibliothèque partagée ou un appel provenant d’ailleurs peut demander une vérification supplémentaire. Ne modifiez pas un fichier du cœur uniquement pour faire taire le texte.
Le contrôle utile vient après correction de la cause sur copie : réponse attendue, absence de nouvelle erreur pertinente et texte retrouvé après réouverture. Un objet contenant un identifiant dans cet exemple n’est pas une preuve qu’un article réel a été enregistré.
- Comparez le début de la réponse avec la nouvelle ligne privée de la même tentative.
- Identifiez le composant et sa version à partir du chemin réel.
- Appliquez sur copie la correction identifiée ou sa mise à jour corrective validée, puis reprenez le même petit brouillon.
- Conservez l’original et rétablissez les diagnostics temporaires avant validation finale.
Warning: Undefined array key "demo" in /chemin-fictif/wp-content/plugins/exemple-technique/fichier.php on line 42
{"id":123,"status":"draft"}
Confirmez que le contenu est réellement conservé
Enregistrez le brouillon de test, puis rouvrez-le depuis la liste des articles dans un nouvel onglet. Vérifiez la dernière phrase et les réglages modifiés. Ajoutez ensuite un élément représentatif de votre travail habituel, comme une image ou le bloc qui posait problème, et répétez le contrôle.
Reprenez enfin le contenu original à partir de votre copie préservée. Vérifiez son statut avant de valider : un essai de sauvegarde ne doit pas publier un brouillon par surprise. Si l’article est déjà public, relisez l’aperçu et faites la mise à jour lorsque les modifications sont prêtes à être vues.
Consignez la cause retenue, le réglage corrigé et les essais réussis. Rétablissez les composants utilisés pendant le diagnostic et retirez les exceptions temporaires devenues inutiles. Si la panne revient, ce relevé permettra de comparer les situations. Le dépannage est terminé lorsque le contenu attendu est enregistré, retrouvé et utilisable avec les droits et les protections normaux du site.
Sources et références
Ces références permettent de vérifier les fonctions, les prérequis et les limites décrits. Une documentation consultée ne constitue pas un essai pratique.
Consulter les 20 références
- WordPress : authentification de l’API REST ↗
- WordPress : découverte de l’API REST ↗
- WordPress : contrôle du nonce REST ↗
- WordPress : santé du site ↗
- Chrome : panneau Réseau ↗
- WordPress : adresses dans les réglages généraux ↗
- WordPress : réglages des permaliens ↗
- WordPress : installation dans un répertoire distinct ↗
- WordPress : débogage et journaux ↗
- WordPress : révisions enregistrées ↗
- WordPress : articles dans l’API REST ↗
- MDN : taille de requête excessive ↗
- Cloudflare : diagnostic des règles du pare-feu ↗
- Query Monitor : fonctions, auteur et compatibilité ↗
- Query Monitor : diagnostic de la requête REST authentifiée ↗
- WordPress.org : métadonnées et visuels actuels de Query Monitor ↗
- WordPress : comportement exact du diagnostic PHP ↗
- WordPress.com : accès et diagnostic des composants ↗
- IETF, sémantique HTTP des redirections 302, 303 et 307 ↗
- WordPress, appels authentifiés de l’éditeur avec api-fetch ↗