Pages ou fichiers de spam qui réapparaissent sur WordPress après nettoyage
Comparez les inventaires WordPress et les journaux du propriétaire, distinguez une réapparition d’un ancien affichage et vérifiez la reprise sur une copie.
Lire le guide

Apparence du site
LES GUIDES BLOGPASCHER
Contrôlez les accès WordPress : compte inconnu, mot de passe d’application refusé et révocation ciblée. Préservez les données et vérifiez les droits conservés.
18 guides
Trouver mon problème par symptôme →Comparez les inventaires WordPress et les journaux du propriétaire, distinguez une réapparition d’un ancien affichage et vérifiez la reprise sur une copie.
Lire le guideIdentifiez l’émetteur de l’avertissement, vérifiez le rapport officiel du site et suivez le réexamen depuis les comptes autorisés de votre organisation.
Lire le guideVérifiez depuis l’administration la destination des journaux et des sauvegardes WordPress, les droits de consultation et la restauration sur une copie locale.
Lire le guideVérifiez le propriétaire, le groupe et les droits sur une copie WordPress. Réduisez une autorisation excessive et contrôlez les accès sous Linux ou Windows.
Lire le guideAprès un départ, inventoriez les accès de votre organisation, faites vérifier le titulaire par le support officiel et préparez une rotation autorisée.
Lire le guideLa biographie WordPress reste après l’effacement ? Videz le champ du profil, vérifiez les copies publiques et conservez les articles attribués à l’auteur.
Lire le guideContrôlez la syntaxe et les effets d’un extrait PHP proposé par une IA, testez-le sur une copie locale et vérifiez comment revenir en arrière.
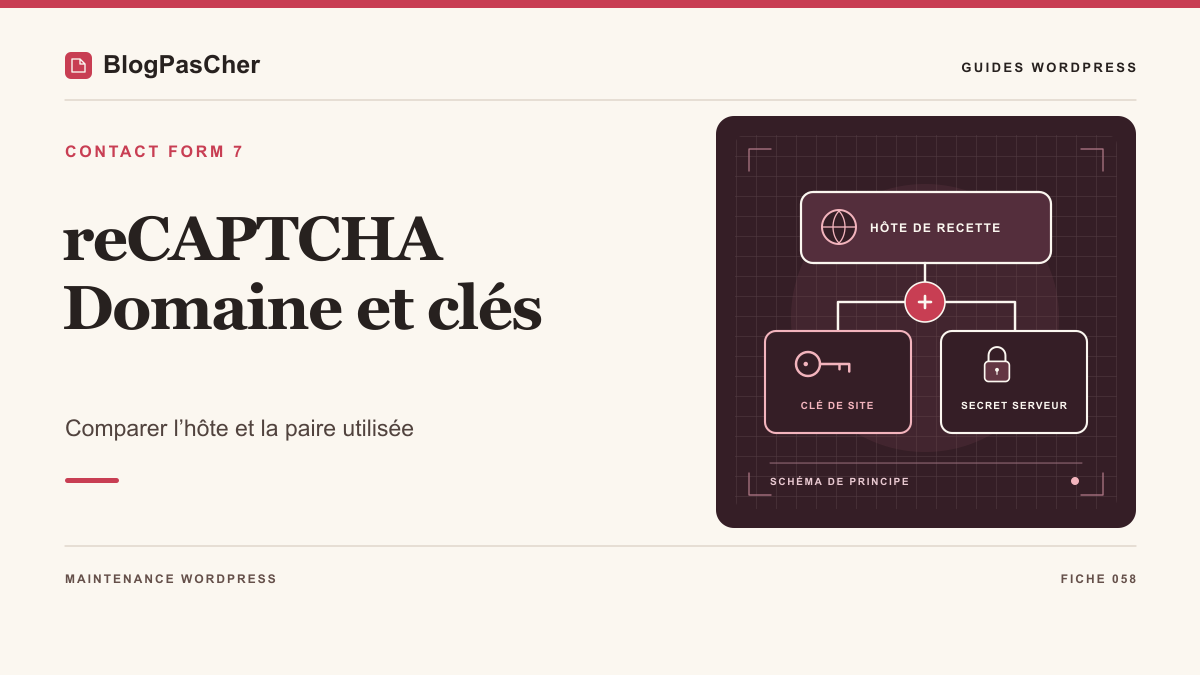
Lire le guideCorrigez le domaine, la paire v3 ou une surcharge de clés reCAPTCHA dans Contact Form 7, puis vérifiez une soumission synthétique sur une copie autorisée.
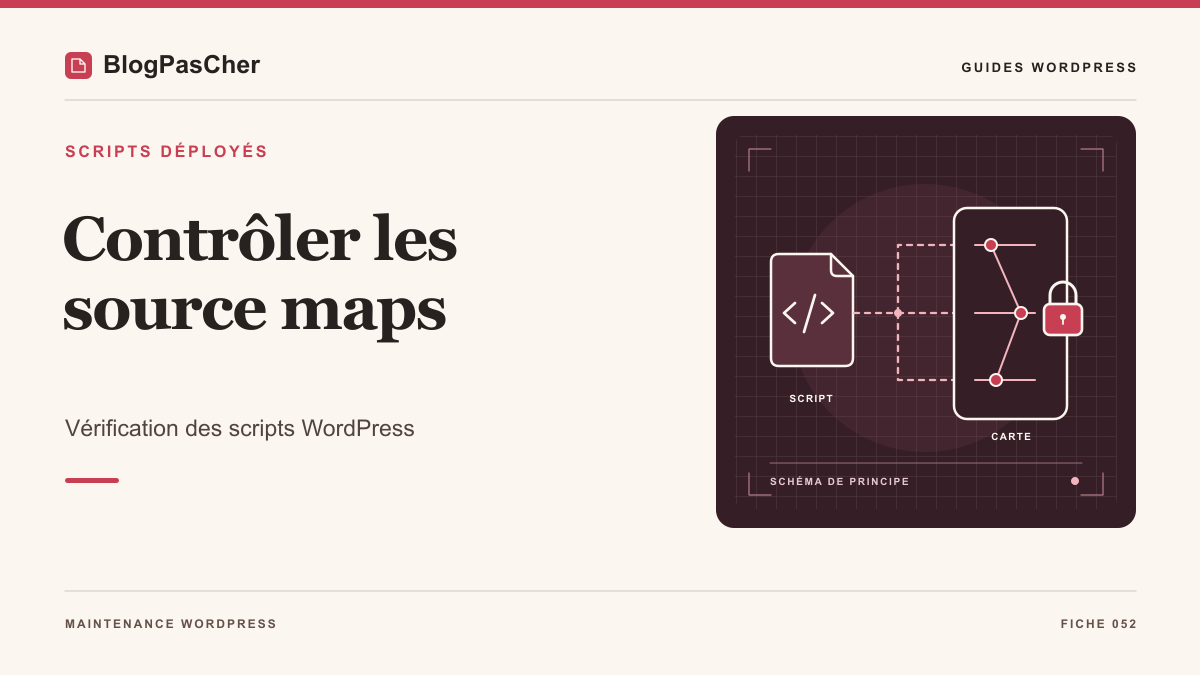
Lire le guideRepérez les cartes de sources des scripts WordPress, comparez leur contenu au paquet approuvé et maîtrisez leur diffusion après une mise en ligne.
Lire le guideContrôlez les réponses RSS et Atom après une restriction WordPress, recherchez les contenus de démonstration et vérifiez les copies servies par les caches.
Lire le guideCréez un jeton API Cloudflare de relève pour WordPress, vérifiez ses ressources et ses opérations, puis retirez l’ancien accès au bon niveau.
Lire le guideIdentifiez l’adresse encore autorisée à joindre la base WordPress, vérifiez les consommateurs actuels et retirez l’hôte devenu inutile dans cPanel.
Lire le guideScan Wordfence bloqué ou interrompu ? Conservez le journal, vérifiez le lancement et les limites par étape, puis testez un seul réglage avec retour arrière.
Lire le guideTous les visiteurs partagent une IP dans Wordfence ? Comparez les réseaux, vérifiez les en-têtes et les proxys de confiance, puis contrôlez la détection.
Lire le guideUn client WordPress échoue sur XML-RPC ? Vérifiez le point d’entrée, l’authentification et la règle qui bloque, puis validez un brouillon sur copie.
Lire le guideCorrigez un refus 401 puis gérez les accès d’application WordPress : identité, HTTPS, rotation, révocation ciblée et contrôle des outils conservés.
Lire le guideVotre site WordPress ouvre une destination inconnue ? Distinguez navigateur, règle mal réglée et intrusion, préservez les preuves et corrigez la bonne couche.
Lire le guideUn compte administrateur WordPress vous est inconnu ? Vérifiez son origine, préservez les preuves et limitez les accès avec le responsable du site.
Lire le guide